Hello à tous, on se fait un Quicky sensibilisation aujourd’hui ? Combien de fois un proche, un gérant de petite entreprise ou un collègue non technique vous a-t-il demandé : « Dis, tu n’aurais pas un petit cours simple pour expliquer la sécurité informatique à mes équipes sans que ça nous coûte un bras ? » Dans les grandes structures, on déploie des plateformes SaaS d’e-learning payantes, mais pour une TPE, une association ou sa propre famille, l’offre est souvent inexistante ou rébarbative.
C’est précisément ce vide que comble SensCyber, le dispositif officiel d’e-sensibilisation développé par Cybermalveillance.gouv.fr, désormais accessible gratuitement à tout le monde.
Un module grand public bien ficelé
Loin des pavés théoriques indigestes, le parcours est pensé pour être bouclé en moins de deux heures et se découpe en trois étapes progressives :
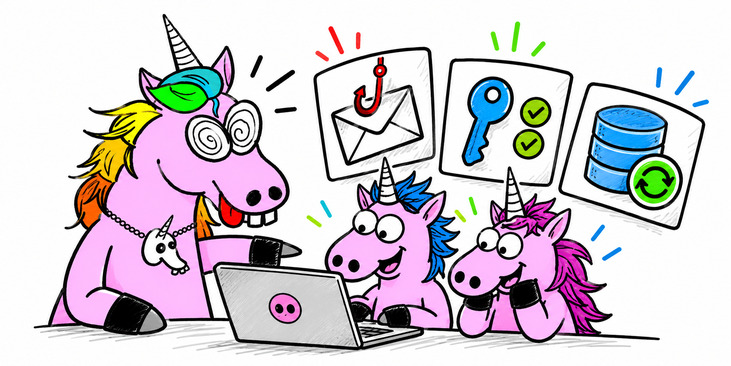
- Comprendre les menaces : démystifier les cyberattaques les plus courantes sans catastrophisme (phishing par email ou SMS, faux support technique, escroqueries aux faux ordres de virement ou aux faux avis d’imposition).
- Agir au quotidien : ancrer les gestes d’hygiène élémentaires (gestionnaire de mots de passe, double facteur d’authentification, réflexes de sauvegarde hors ligne et mises à jour logicielles).
- Transmettre autour de soi : encourager